


远程控制程序
远程控制程序,KrypXenRAT,毒液,银狐,Windows远控,安卓远控,IOS远控程序,远控工具及黑客技术研究等方向。内容仅供安全研究与授权测试使用,请严格遵守当地法律法规。
4个文件
-
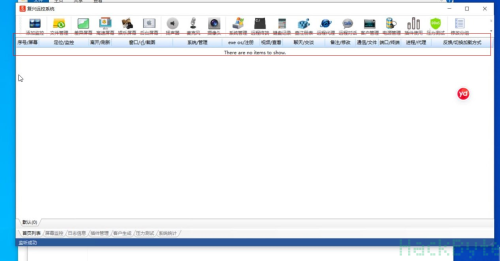 自用的控端,很不错 ,源码版本。
参考介绍:
本项目是一套面向 Windows 平台的远程控制样本分析与终端防御验证工具,主要用于网络安全教学、恶意样本逆向研究、企业内部攻防演练以及安全产品检测能力评估。项目参考公开样本和授权实验需求,对原有代码结构进行整理、拆分和重构,建立更加清晰的模块边界与实验流程,方便研究人员在隔离环境中复现远程控制类程序的运行特征,并进一步分析其对主机、网络和安全策略造成的影响。
控制端以实验管理和行为观测为核心,提供节点状态查看、测试任务管理、实验配置维护、运行日志记录、通信过程审计和结果汇总等功能。研究人员可以在虚拟机、沙箱或封闭靶场中建立测试节点,对不同系统版本、不同安全策略和不同网络环境下的行为进行对比,观察进程创建、文件活动、网络连接、权限变化和异常启动项等安全事件,从而帮助完善检测规则和响应流程。
在源码层面,项目重点关注代码可读性、模块化设计、配置管理和安全审计。通过对核心模块进行重新组织,降低各组件之间的耦合度,使研究人员能够更方便地定位问题、替换实验模块、记录测试结果并复现实验过程。项目同时强调运行过程中的权限控制和审计留痕,避免测试行为缺乏记录,便于后续进行样本比对、日志分析、告警验证和事件复盘。
在防御研究场景中,本项目可以用于验证 Windows 终端安全产品对远程控制类行为的识别能力,例如进程链监控、异常网络连接检测、脚本解释器调用分析、计划任务和服务项审计、用户目录异常文件发现,以及主机行为与网络流量的关联分析。通过在授权环境中运行受控样本,安全团队能够评估现有 EDR、杀毒软件、入侵检测系统和日志平台的告警覆盖情况,并据此调整策略、补充规则和优化应急响应手册。
项目适合以下场景使用:
高校或培训机构的恶意软件分析课程;
企业内部的 Windows 终端安全验证;
安全团队的检测规则和告警联调;
授权攻防演练与应急响应培训;
沙箱、虚拟机和隔离靶场中的样本行为研究;
安全产品对远程控制类威胁的识别能力评估。
为了降低实验风险,建议使用者在专用虚拟机或隔离网络中部署测试环境,并提前配置快照、访问控制、网络出口限制和日志留存策略。所有测试节点都应使用专门的实验账号和测试数据,禁止连接生产系统、个人设备或未授权的第三方网络。实验结束后,应及时销毁测试样本、清理配置文件、删除临时账号,并检查系统中的启动项、计划任务和网络连接,确保环境恢复到干净状态。
本项目定位为安全研究和防御验证工具,不以隐蔽运行、绕过安全软件或逃避检测为设计目标。任何使用者都必须在自有设备、封闭靶场或取得明确书面授权的环境中开展实验,不得将其用于未授权访问、数据窃取、持续控制、破坏系统、传播恶意代码或其他违法活动。使用过程中应遵守所在地法律法规、组织安全制度和负责任披露原则。
- 560.00 CNY
-
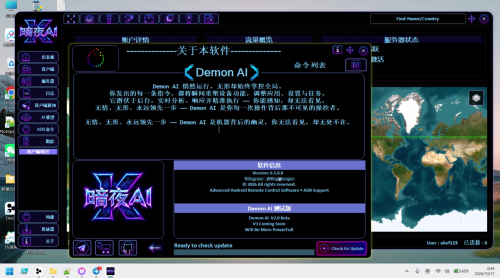 20261017_064409.mp4
现如今,是不是紫控全死了?哈哈哈哈,他服务器已经被我炸掉了。用这套脚本可以直接修复,并且鸡也可以重新拉回来。
原作者在所有版本上加了后门,我已经把后门去掉,并且在本地重构了构建器,大大提升保鸡几率。现在到八十左右保鸡。后续可以定制开发,源码我已经拿到了。
下面是作者的毒包分析(后门):
release分析
启动 → 加载 user.config → 读 res\AI\knowledge.md
→ RunAppCheck: GET 84.201.xxx.xx/.../apps.json
├─ 本机进程名 ∈ 服务器名单 → BatRunner: 下载 212.81.xx.x2/.../script.bat
│ 循环 UAC 提权重试直到执行成功 ← 作者 kill switch
└─ 否则缓存到 apps_cache.json 继续
→ Login_Page(假登录,按钮直接进主界面)
→ 主窗体构造:
├─ call_control2() → 连 45.1xx.xxx.13:67x7 上传【你】的屏幕 ★
├─ paid_ai_run() → 读 userdata.json 的 type=="paid" 解锁 AI
├─ socketclass.servar() → 监听 9999(受害机主通道)
├─ ServerManager.Start() → 5059 / ClientConnection → 5150
│ MicSocket → 5000 / hvnc → 8888 / ScreenCast → 5055 / Layout → 5058
└─ FRPManager → frpc.exe 把 7 端口隧道到自配 VPS:7000
受害机上线 → 9999 收列表 → 点开对应面板 → 各专用端口收数据
功能面: 注入钓鱼页(injetion/)、键盘记录+Grok分析、短信OTP提取、
假勒索屏(Ransomware)、HVNC、摄像头、麦克风、剪切板、
通讯录、定位地图、ADB、自毁(SelfRemove)
| 目标 | 端口 | 协议/路径 | 用途 |
| --- | --- | --- | --- | --- |
| 45.xxxx.13 | 6767 | 自定义 TCP screen_stream;LEN: + CMD:* | 面板自身屏幕回传+远控(后门) | 实测死(SYN_SENT) |
| 84.xxxx4.2 | 80 | GET /crack_protect_detect/apps.json | 反破解名单检查(启动时,Program.RunAppCheck) | 主机活,80 不通 |
| 212.xxxx.172 | 80 | GET /crack_protect_detect/script.bat | 命中名单后下载并以管理员权限执行远程脚本 — kill switch | — |
| 212xxxx172 | 8880 | POST /v1/audio/speech | TTS 语音合成(作者自建 AI 服务) | — |
| 21xxxx72 | 8881 | POST /transcribe_bytes?language=en | 麦克风/语音转写 | — |
| api.x.ai | 443 | POST /v1/chat/completions | Grok AI — 分析窃取来的键盘记录/短信/密码 | 第三方正常 |
| api.telegram.org | 443 | bot<token>/sendMessage | Telegram 通知(用户自配 token,bot_setup,本构建无调用者) | 第三方正常 |
命令 作用
CMD:START/STOP 开始/停止上传你的屏幕画面
CMD:CLICK:type:x:y / CMD:SCROLL: 远程操控你的鼠标
CMD:link:<url> 下载 exe/msi/bat/cmd/com 到 %TEMP% 并直接执行 — 任意载荷投递
CMD:clip_bord: / CMD:move_client: / CMD:closed: 操作面板的受害者列表/剪贴板
CMD:quality_hi: / CMD:delay: 调整回传画质和帧率
IP 判定
107.1xxxxx.156、51.8xxxx.38 不在反编译源码中 — 仅存在于 dump 内存,是运行时缓存值(曾连过的受害机 IP 或 DNS 解析结果),非硬编码服务器
127.0.0.1(servar_ip/frpc.toml) 配置默认值,非 C2
nominatim/google maps/leaflet/unpkg 地图 UI 资源,正常库
t.me/krypXen Paid_Pop 里的作者 TG 频道链接
gunaframework.com/gunaui.com Guna UI 控件正版授权检查
45.141.235.13 的全部出站(尤其 6767)— 你的屏幕和操作记录一直在这条通道上裸奔
84.xxx4.2、21xxxx172 — 防止 kill switch 的 script.bat 在你机器上提权执行
- 35,000.00 CNY
-
 、
访问链接版本(用户全程无感知!):
iOS 13:
13.1.1、13.1.3、13.2、13.2.3、13.3、13.3.1、13.4、13.4.1、13.5、13.5.1、13.6、13.6.1、13.7
iOS 14:
14.0、14.0.1、14.1、14.2、14.2.1、14.3、14.4、14.4.1、14.4.2、14.5、14.5.1、14.6、14.7、14.7.1、14.8、14.8.1
iOS 15:
15.0、15.0.1、15.0.2、15.1、15.1.1、15.2、15.2.1、15.3、15.3.1、15.4、15.4.1、15.5、15.6、15.6.1、15.7、15.7.1、15.7.2、15.7.3、15.7.4、15.7.5、15.7.6、15.7.7、15.7.8、15.8、15.8.1、15.8.2、15.8.3、15.8.4、15.8.5、15.8.6
iOS 16:
16.0、16.0.1、16.0.2、16.0.3、16.1、16.1.1、16.1.2、16.2、16.3、16.3.1、16.4、16.4.1、16.5、16.5.1、16.6、16.6.1、16.7、16.7.1、16.7.2、16.7.3、16.7.4
(低概率成功,成功样本较少)16.7.10、16.7.12、16.7.15、16.7.16
iOS 17(截至 17.2.1):
17.0、17.0.1、17.0.2、17.0.3、17.1、17.1.1、17.1.2、17.2、17.2.1
以上版本访问10-15秒可受控
iOS 18:
18.5、18.6、18.6.1、18.6.2
以上版本访问1-3分钟可受控
访问链接版本支持的钱包:
(访问链接后,后台设备上线后,要去手动打开一下钱包和whatsapp)
Bitget wallet/Bitpie/Coin98/Toshi/Exodus/Safepal
Krystal/MetaMask/MyTonWallet/Phantom/Sky Mavis/Solflare/Global Wallet/Tonhub
Tonkeeper/Trust/Uniswap/Okex/
转账一次获取助记词如下:
(这几个钱包要等设备在后台上线后执行一次转账)
imtoken/Tokenpocket/Tronlink
APP下载版(可上架应用商店!):
iOS 18.7.3至18.7.8, 26.0至26.6.6, 27.0(最高到27beta4)
iOS26全版本通杀!iOS26全版本通杀!iOS26全版本通杀!
APP下载版支持的钱包
暴力破:Bitpie/imToken/TronLink/MetaMask/Okex/coin98/TokenPocket
秒爆破:Tonhub
(更多钱包支持正在陆续增加!)
无感iOS13-17成功率:95%
无感iOS18成功率:60-70%
APP版本:成功率90%
双合一后台,含有代理系统,代理获得的机器总后台可以看到。
- 35,000.00 CNY
-
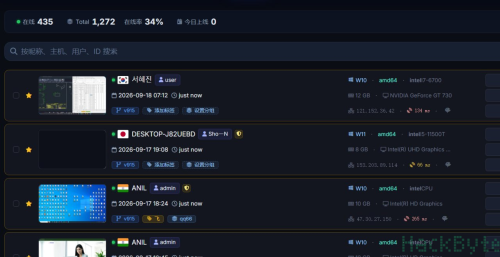 支持定制,带钓鱼页面后台/远控后台,其它的话不多说,顶部有联系我们可以联系。
参考:
常被安全行业提及的十种 Windows RAT(仅作威胁识别)是:DarkComet、njRAT、Gh0st RAT、Poison Ivy、NanoCore RAT、QuasarRAT、AsyncRAT、Remcos RAT、NetWire、Xtreme RAT。
我不能从攻击者角度评价它们的“优势”或帮助选型,但可以说明其为何知名及防守侧关注点:
DarkComet:功能曾较完整、传播广,历史样本和检测资料丰富。
njRAT:配置简单且变种众多,经常出现在低门槛恶意活动中。
Gh0st RAT:模块化程度高,长期与多类定向攻击及其衍生版本相关。
Poison Ivy:体积较小、历史悠久,曾被多起定向入侵采用。
NanoCore RAT:插件化架构明显,常通过钓鱼邮件和恶意附件传播。
QuasarRAT:开源、基于 .NET,代码和衍生样本容易获得,也便于研究人员分析。
AsyncRAT:较新的开源家族,异步通信和插件机制使其衍生版本较多。
Remcos RAT:以商业远程管理软件名义销售,但频繁遭滥用,合法与恶意使用边界需结合上下文判断。
NetWire:跨平台、存续时间长,在金融和企业攻击事件中较常见。
Xtreme RAT:经典 Windows RAT,曾因易于配置及功能集中而广泛传播。
从防御角度,重点应监控异常自启动项、未知 .NET 程序、用户目录落地文件、计划任务,以及终端对陌生公网地址的周期性长连接。
免杀参考:
Windows 木马所谓“免杀”,通常是指规避静态特征、行为检测、内存扫描或安全分析。出于安全原因,我不能提供木马免杀制作、混淆加密、加载器、注入、关闭 Defender 或绕过 EDR 的具体步骤与代码。
从防守角度,可以了解这些常见风险类别:
静态规避:改变文件结构或代码外观,试图避开哈希和特征匹配。
无文件执行:借助脚本解释器或系统组件,减少磁盘落地痕迹。
内存驻留:把恶意逻辑放入进程内存,规避传统文件扫描。
合法工具滥用:利用 PowerShell、WMI、计划任务等系统能力执行或持久化。
环境感知:识别虚拟机、沙箱、调试器,延迟或隐藏恶意行为。
通信伪装:让控制流量外观接近普通 HTTPS、DNS 或云服务流量。
防护干扰:尝试修改安全配置、排除项、日志或安全服务。
防护上应启用 Defender 的云保护、篡改防护和 ASR 规则;集中记录 PowerShell、进程创建、计划任务及 WMI 活动;限制脚本和宏;使用应用程序白名单;重点关联“Office/浏览器 → 脚本宿主 → 下载或注入 → 外联”这类进程链。研究检测能力时,建议使用 EICAR、Atomic Red Team、MITRE Caldera 等受控测试工具,而不制作真实木马。
附件
- 14,000.00 CNY