


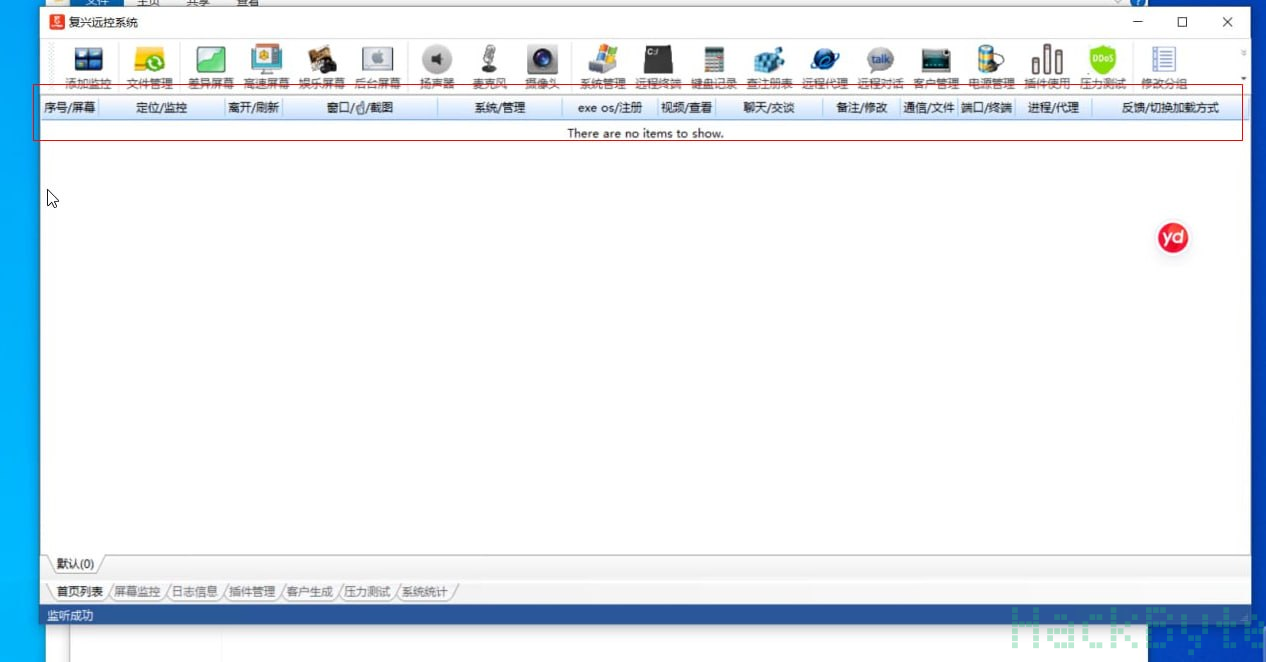
自用的控端,很不错 ,源码版本。
参考介绍:
本项目是一套面向 Windows 平台的远程控制样本分析与终端防御验证工具,主要用于网络安全教学、恶意样本逆向研究、企业内部攻防演练以及安全产品检测能力评估。项目参考公开样本和授权实验需求,对原有代码结构进行整理、拆分和重构,建立更加清晰的模块边界与实验流程,方便研究人员在隔离环境中复现远程控制类程序的运行特征,并进一步分析其对主机、网络和安全策略造成的影响。
控制端以实验管理和行为观测为核心,提供节点状态查看、测试任务管理、实验配置维护、运行日志记录、通信过程审计和结果汇总等功能。研究人员可以在虚拟机、沙箱或封闭靶场中建立测试节点,对不同系统版本、不同安全策略和不同网络环境下的行为进行对比,观察进程创建、文件活动、网络连接、权限变化和异常启动项等安全事件,从而帮助完善检测规则和响应流程。
在源码层面,项目重点关注代码可读性、模块化设计、配置管理和安全审计。通过对核心模块进行重新组织,降低各组件之间的耦合度,使研究人员能够更方便地定位问题、替换实验模块、记录测试结果并复现实验过程。项目同时强调运行过程中的权限控制和审计留痕,避免测试行为缺乏记录,便于后续进行样本比对、日志分析、告警验证和事件复盘。
在防御研究场景中,本项目可以用于验证 Windows 终端安全产品对远程控制类行为的识别能力,例如进程链监控、异常网络连接检测、脚本解释器调用分析、计划任务和服务项审计、用户目录异常文件发现,以及主机行为与网络流量的关联分析。通过在授权环境中运行受控样本,安全团队能够评估现有 EDR、杀毒软件、入侵检测系统和日志平台的告警覆盖情况,并据此调整策略、补充规则和优化应急响应手册。
项目适合以下场景使用:
高校或培训机构的恶意软件分析课程;
企业内部的 Windows 终端安全验证;
安全团队的检测规则和告警联调;
授权攻防演练与应急响应培训;
沙箱、虚拟机和隔离靶场中的样本行为研究;
安全产品对远程控制类威胁的识别能力评估。
为了降低实验风险,建议使用者在专用虚拟机或隔离网络中部署测试环境,并提前配置快照、访问控制、网络出口限制和日志留存策略。所有测试节点都应使用专门的实验账号和测试数据,禁止连接生产系统、个人设备或未授权的第三方网络。实验结束后,应及时销毁测试样本、清理配置文件、删除临时账号,并检查系统中的启动项、计划任务和网络连接,确保环境恢复到干净状态。
本项目定位为安全研究和防御验证工具,不以隐蔽运行、绕过安全软件或逃避检测为设计目标。任何使用者都必须在自有设备、封闭靶场或取得明确书面授权的环境中开展实验,不得将其用于未授权访问、数据窃取、持续控制、破坏系统、传播恶意代码或其他违法活动。使用过程中应遵守所在地法律法规、组织安全制度和负责任披露原则。
下载文件后,才可以评论。
没有评论。